Загружаем каталог…
Загружаем каталог…
취약점 진단 보고서 — 대상: (임*우 / https://f-------.x-.j- ) 1. 점검 요약 (5대 관점 판정표) 관점 판정(취약/안전/미확인) 심각도 SQLi 안전 XSS 안전 IDOR/접근제어 안전 인증우회 안전 업로드/설정 취약(httponly/secure) low/medium [low] 세션 쿠키의 httponly 속성 미설정 위치: (URL·파라미터) ⇒개발자도구-application-cookie- https://f-------.xo.je 요약: 한 문장으로 무엇이 가능한가 ⇒ httponly 속성 미설정으로 인해 javascript가 세션 쿠키에 접근할 가능성이 높아지며, xss와 결합 시 세션 탈취 위험이 커질 수 있다. 재현 절차: 1. ... 2. ... ⇒ 개발자도구 → application → cookie → https://f------.xo.je에서 httponly 속성 확인 ⇒ 개발자도구 → console → document.cookie → PHPSESSID 쿠키 값 노출. 사용 페이로드: ... 증거: (스크린샷/요청·응답) 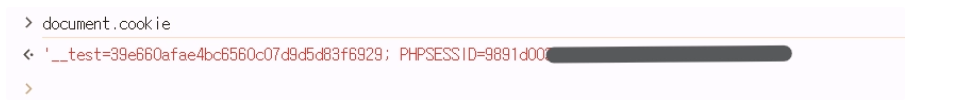 영향 & 권고: 공격자가 무엇을 얻나 / 어떻게 막나 ⇒ XSS 등의 공격과 결합될 경우 세션 탈취 위협이 증가. 현재 점검에서는 xss 페이로드가 실행되지 않았으나, 향후 xss 취약점이 발생할 경우 세션 쿠키 노출 위험이 증가할 수 있음. ⇒ https 환경에서 httponly 속성을 설정 [medium] 세션 쿠키의 secure 속성 미설정 위치: (URL·파라미터) ⇒개발자도구-application-cookie- https://f-----.xo.je 요약: 한 문장으로 무엇이 가능한가 ⇒ secure 속성 미설정으로 인해 http 요청 시에도 해당 쿠키가 전송될 가능성이 있다. 재현 절차: 1. ... 2. ... ⇒ 개발자도구 → application → cookie → https://f-----.xo.je에서 secure 속성 확인 사용 페이로드: ... 증거: (스크린샷/요청·응답) http 상태로 페이지가 열림 http 상태에서 세션 쿠키 노출. 영향 & 권고: 공격자가 무엇을 얻나 / 어떻게 막나 ⇒ http 환경에서 세션 쿠키가 전송될 수 있으며, http 통신 자체가 암호화되지 않은 경우 네트워크 상에서 노출될 위험 존재. ⇒ https 환경에서 secure 속성 설정
То, что RADAR обнаружил и классифицировал для этой возможности. Это опубликованный источником текст, а не подтверждение, что предложение ещё действует.
락키 스터디 3주차. 취약점 진단 보고서 — 대상: (임*우 / https://f-------.x-.j- ) 1. 점검 요약 (5대 관점 판정표) 관점 판정(취약/안전/미확인) 심각도 SQLi 안전 XSS 안전 IDOR/접근제어 안전 인증우회 안전 업로드/설정 취약(httponly/secure) low/medium [low] 세션 쿠키의 httponly 속성 미설정 위치: (URL·파라미터) ⇒개발자도구-application-cookie- https://f-------.xo.je 요약: 한 문장으로 무엇이 가능한가 ⇒ httponly 속성 미설정으로 인해 javascript가 세션 쿠키에 접근할 가능성이 높아지며, xss와 결합 시 세션 탈취 위험이 커질 수 있다. 재현 절차: 1. ... 2. ... ⇒…